Pavasarį įsigalios griežtesni saugumo reikalavimai internetu atliekamiems mokėjimams. Todėl šiuo metu itin padaugėjo sukčiavimo atvejų, kai apgaule iš bankų klientų stengiamasi išvilioti el. bankininkystės duomenis.
Specialistai įspėja gyventojus neapsigauti ir telefonu jokios informacijos neteikti. Pataria neužmiršti, kad atliekant finansines operacijas išmaniuoju telefonu, duomenų apsauga reikia rūpintis lygiai taip pat, kaip kompiuterių saugumu.
Sukčių taikinyje – ne tik pensininkai
Visai neseniai jaunai merginai paskambinę sukčiai prisistatė banko darbuotojais ir pasakojo apie būsimus saugumo pokyčius bei būtinybę atlikti pakeitimus merginos e. banko paskyroje.
Pokalbiui įpusėjus, mergina buvo sujungta su tariamu „saugumo specialistu“, kuriam ji atskleidė savo asmeninius el. bankininkystės duomenis. Supratusi, jog greičiausiai tai buvo sukčiai, mergina kreipėsi į banką, tačiau žalos visgi išvengti nepavyko.
Operacinės rizikos kontrolierius Mindaugas Montvilas primena, kad bankas tokios informacijos telefonu niekada neprašo. Pataria sulaukus įtartino skambučio nedelsiant nutraukti pokalbį, o atskleidus savo prisijungimo duomenis – informuoti savo banką ir policiją.
Grėsmė slypi ir telefone
Taip pat neišvengiama atvejų, kai pasinaudoję virusais apkrėstu telefonu ar radę pamestą išmanųjį įrenginį nusikaltėliai pasisavina ne tik asmeninius duomenis ar tapatybę, bet ir gauna prieigą prie banko sąskaitose esančių pinigų. Dėl to būtina pasirūpinti telefono duomenų apsauga bei žinoti, kur slypi išmaniųjų saugumo spragos.
Pirmiausia reikia įsitikinti, kad telefone yra įdiegtos programėlės tik iš sertifikuotų parduotuvių. Taip pat reikia nuolat atnaujinti paties telefono operacinę aplinką. Skaitant paštą mobiliajame telefone reikėtų vengti atidarinėti nepažįstamų siuntėjų laiškus ir juose esančius priedus.
„Jei telefoną pametėte, o jame buvo banko programėlė ar kiti asmeniniai duomenys, pirmiausia prisijunkite prie mobiliojo telefono paskyros internete ir ištrinkite ten esančią informaciją. Taip pat apie įvykį informuokite savo operatorių – jis užblokuos teikiamas paslaugas. Tokiu atveju, jei telefone buvo interneto banko slaptažodžiai ar prisijungimo kodai, nedelsiant reikėtų apie tai informuoti savo banką ir blokuoti prieigą prie elektroninės bankininkystės“, – pataria M. Montvilas.
Priemonės – pagal poreikį
„Šiaulių naujienų“ skaitytojams primename, kad šiais metais įsigalioja griežtesni saugumo reikalavimai internetu atliekamiems pervedimams. Kai kuriuos veiksmus interneto banke ir išmaniojoje programėlėje reikės papildomai patvirtinti saugumo kodu, gautu SMS žinute.
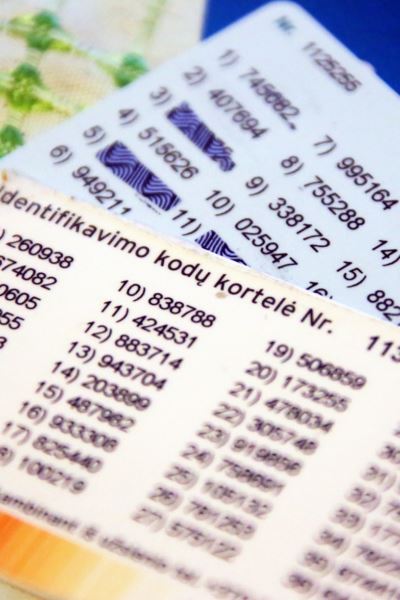
Kodų kortelėms, išduotoms iki šių metų sausio 1 d., SMS sprendimas bus įjungtas šių metų balandžio 1 d. Naujiems klientams SMS sprendimas įjungiamas nuo pat kortelės išdavimo datos.
Nepasitikintiems kodų kortelėmis specialistas ragina įvertinti savo poreikius.
Kodų kortelė artimiausiu metu išlieka patogus sprendimas žmonėms, kurie nori atlikti nesudėtingus veiksmus – pasitikrinti sąskaitos likutį, apmokėti komunalinius mokesčius. PIN generatorius yra patogi priemonė žmonėms, kurie turi poreikį atlikti mokėjimus dažniau ar didesnėmis sumomis, kurie keliauja į užsienį, valdo didesnes pinigų sumas ir panašiai.
Mobilusis parašas labiausiai tinka tiems, kurie nenori nuolat nešiotis papildomų priemonių. Pasirinkus šią paslaugą užtenka turėti tik mobilųjį telefoną.
Svarbiausia atminti, kad visi interneto banko prisijungimo rekvizitai (vartotojo ID, slaptažodžiai, saugumo kortelių kodai) bei duomenys apie mokėjimo korteles yra raktas nuo jūsų sąskaitų banke, kurių niekam nevalia atskleisti.