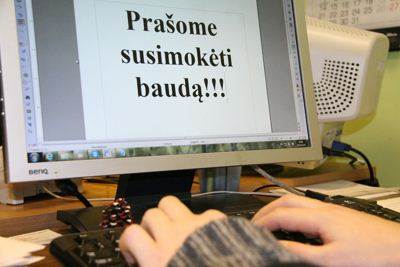
Telefoninių sukčių pėdomis jau žengia kompiuterių įsilaužėliai, kurie reikalauja susimokėti baudą už įvairias esą neteisėtas veikas.
Vadimo SIMUTKINO nuotr.
Lietuvos Respublikos nacionalinis elektroninių ryšių tinklų ir informacijos saugumo incidentų tyrimo padalinys CERT-LT įspėja interneto paslaugų naudotojus apie plintantį kenkėjišką programinį kodą, kuris gali užblokuoti naudotojo prieigą pažeidžiamame naudotojo kompiuteryje dėl neva vykdytos neteisėtos veiklos. Šio tipo kenkėjiškos programinės įrangos paskirtis yra įbauginti interneto naudotojus ir įvairiais būdais skatinti juos pervesti pinigų į piktavalių sąskaitas.
Tokio tipo kenkėjiška programa, patekusi į pažeidžiamą kompiuterį, blokuoja naudotojo prieigą, kad naudotojas nebegalėtų toliau naudotis paskyra savo naudotojo vardu. Kompiuterio ekrane, prisidengiant teisėsaugos institucijų, autorių teisių apsaugos organizacijų ar kitais žinomais gamintojų vardais ir institucijų pavadinimais, yra pranešama apie neva įvykdytus pažeidimus ar neteisėtas veiklas internete, dėl kurių kompiuteris užblokuotas, ir raginama susimokėti baudą, pervesti pinigų į nurodytą sąskaitą, atlikti išankstinio mokėjimo operacijas ar kitaip bandoma išvilioti pinigų už atblokavimą.
CERT-LT atkreipia naudotojų dėmesį, kad teisėsaugos institucijos ir kitos valstybinės organizacijos neblokuoja interneto naudotojų kompiuterių ir neprašo sumokėti baudos tokiomis priemonėmis, kaip yra pateikiama fiktyviuose pranešimuose.
CERT-LT rekomenduoja:
* įdiegti ir nuolat atnaujinti naudojamas kompiuterio apsaugos sistemas;
* įdiegti naujausių operacinės sistemos ir naudojamų programų atnaujinimų;
* nespausti įtartinų ar neaiškių nuorodų, gautų su elektroniniais laiškais ar rastų įtartino turinio tinklalapiuose;
* išjungti nereikalingus naršyklės įskiepius (plugins), kurie gali būti lengviau pažeidžiami.
Parengė Aleksandras RIMDŽIUS